目的
この記事ではActive Directory(以下AD)サーバについて解説します。ADサーバは組織的に様々なシステムで使用されています。私のこれまで携わった案件でもほとんどこのADサーバが存在しました。ADサーバの機能である「Active Directory」を使用するために、OSでWindowsを使用しているところも多いです。
このADサーバについて理解していると、今後ADサーバの構築を実務で担当した時にスムーズに取り組みやすくなります。また、ADサーバでなくてもこのADサーバと似た認証システムは多々あるので、他の種類の認証シムテムを構築する際にも必ず役に立つでしょう。
この記事では前編の「概要編」としてまずADサーバがどんなものか解説します。実際の構築は後編の「構築編」で行います。
Active Directoryとは
「Active Directory」は「Windows Server」に搭載されている機能の1つです。
「Active Directory」では社内のユーザやPCなどの情報を一元管理し、ログイン時の認証やアクセス権の制御をグループ単位で容易に行えます。
*ADサーバは「Active Directory」をインストールしたサーバを指します。
例えば、ユーザが200人、PCが100台あるとすると、各PCでPCに登録したユーザアカウントを個別で管理しなければなりません。
しかし、「Active Directory」を使うと下図のように「Active Directory」上で統合管理することができます。
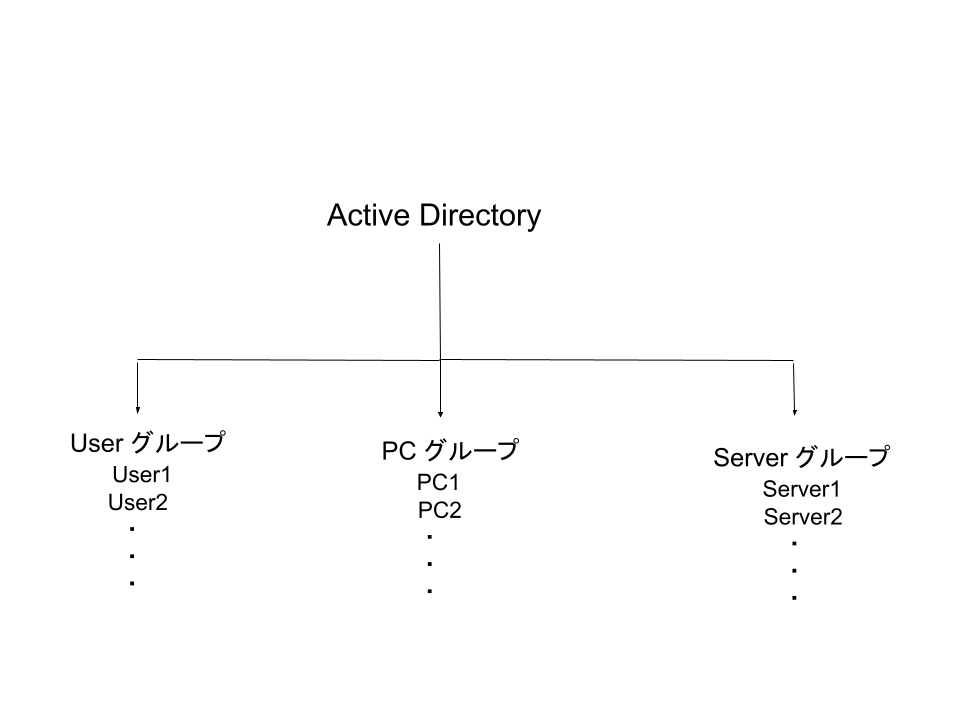
ユーザや端末を「Active Directory」で管理するメリットは以下です。
① ポリシーを一括適用することで統合的な制御・管理が可能
例えば、「USBの使用を全端末で禁止する」場合に、一つ一つのPCやサーバでポリシーを適用するとあまりにも時間がかかります。
そこでグループを作成してそこに全端末を登録、ポリシーを割り当てれば短時間で行うことができます。
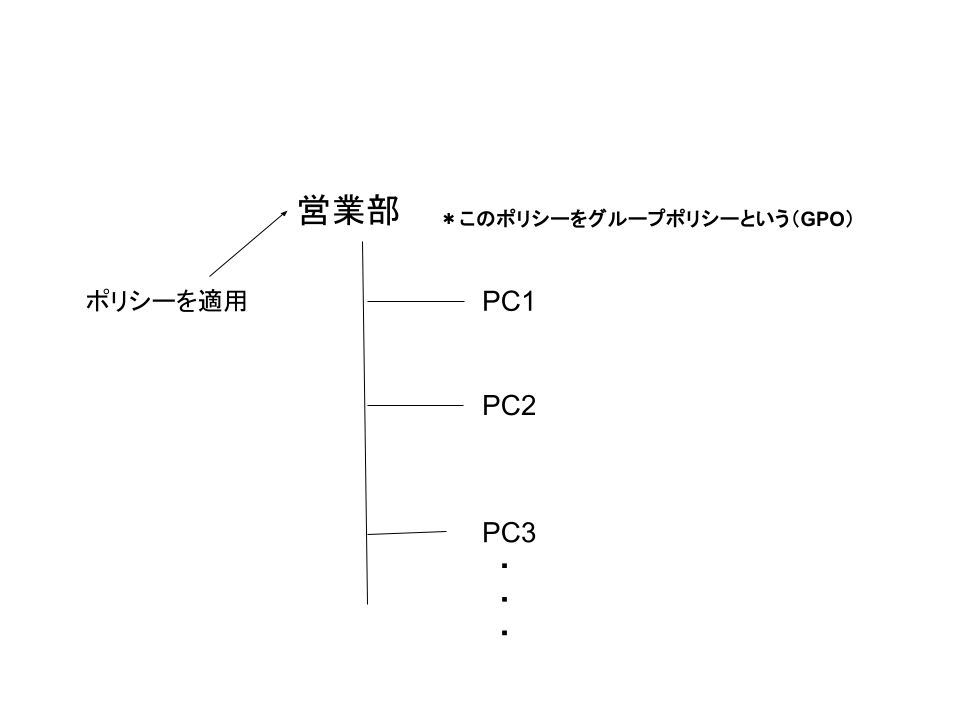
② 「Active Directory」に登録した複数の端末からユーザのログインができる
通常ローカルアカウントの場合、その端末からしかログインはできません。他の端末にログイン情報を入力してもログインはできません。
しかし、「Active Directory」はユーザの端末情報を統合的に管理するので、「Active Directory」に登録した複数の端末から同じユーザアカウントにログインできます。
*GPOで各端末でログインできるユーザを制御できます。
Active Directory 必須用語
「Active Directory」を知る上では欠かせない用語について解説します。
ドメイン
ドメインは「Active Directory」の基本単位でネットワーク上のリソースやアクセス権限を一元的に管理する範囲です。
ADサーバは「ドメイン」に含まれた端末、ユーザなどをまとめて管理します。
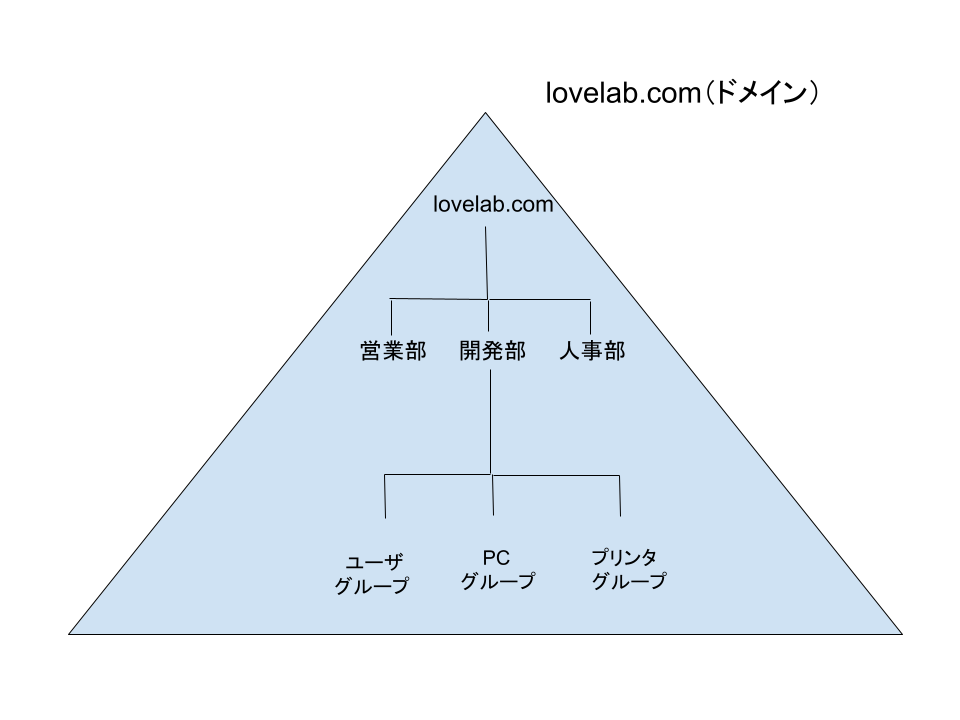
ADサーバは登録している情報を「階層構造」で管理します。上記の営業部、開発部......のように「Active Directory」では「OU」という単位で階層化できます。
*OU = 組織、管理の単位
当然、OU単位でGPOを割り当てられます。
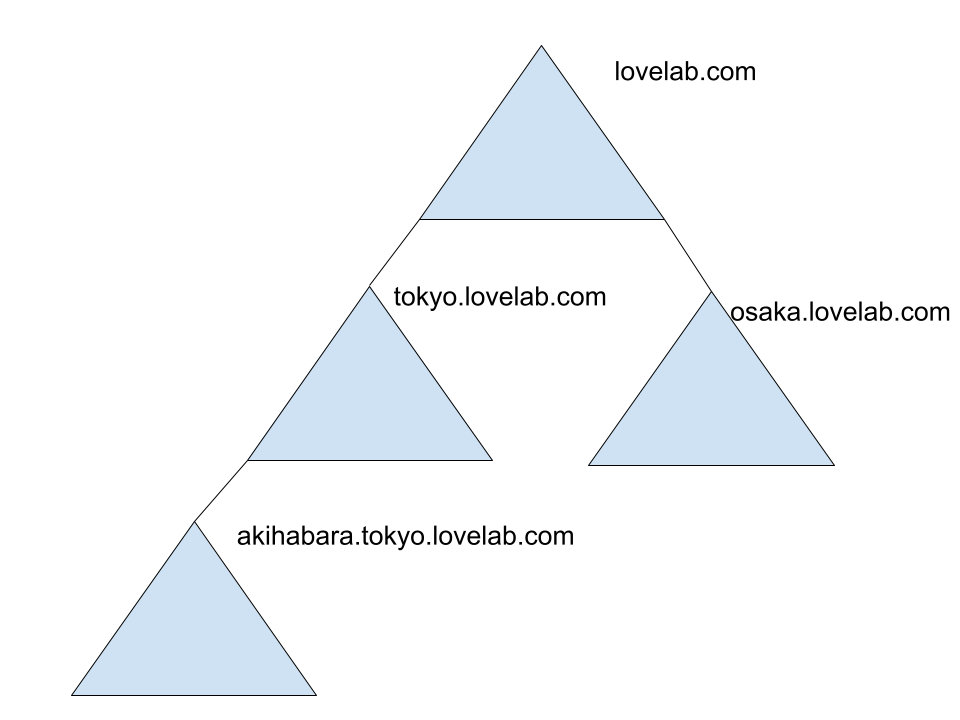
ドメインツリー
ドメインを複数にわけて管理することができます。
複数のドメインを作成する際、親ドメインの下に子ドメインを作成しています。この時必ず子ドメインは親ドメインからドメインの一部を継承します。
各ドメインにADサーバが存在します。
フォレスト
「Active Directory」における管理の最大単位で、フォレストは必ず1つ以上のドメインから構成されています。ポリシー適用などのアクセス制御がドメイン単位で可能です。また、ドメイン間の「信頼関係」を利用してリソースの共有も行えます。
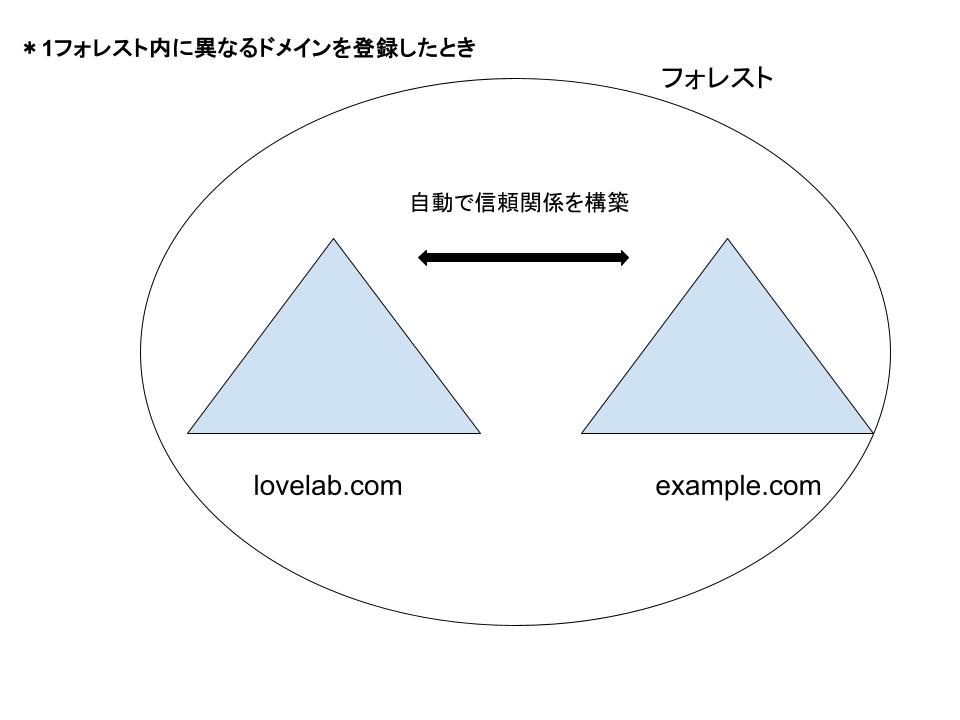
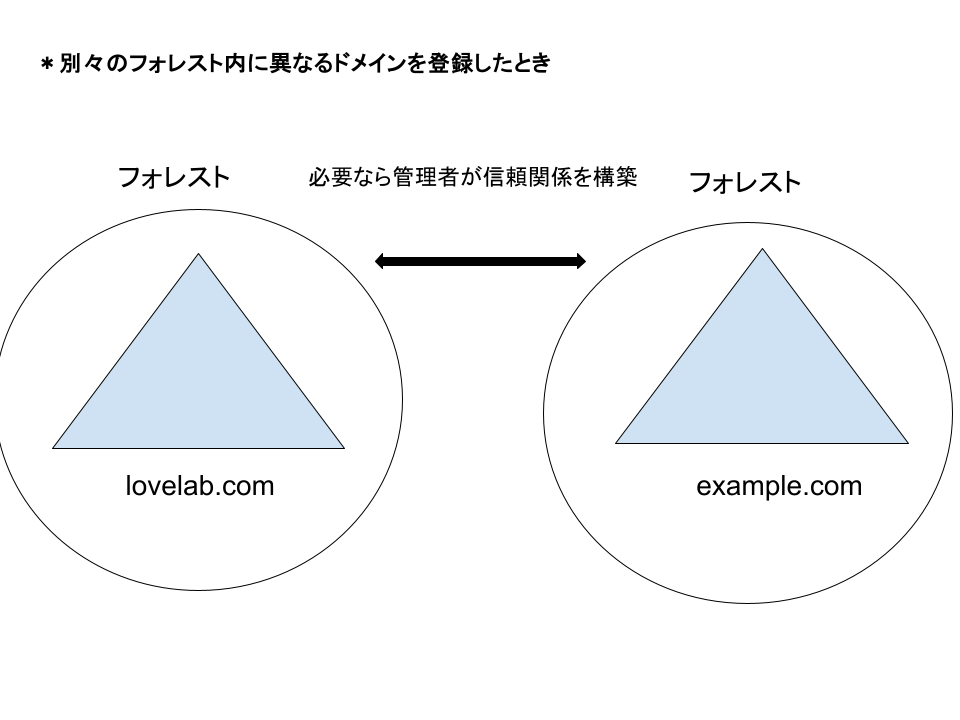
ここで出てくる「信頼関係」とは異なるドメインやフォレストの間でユーザー認証を互いに許可し、別ドメインのリソース(ファイルサーバーや共有フォルダなど)へのアクセスを可能にする仕組みのことです
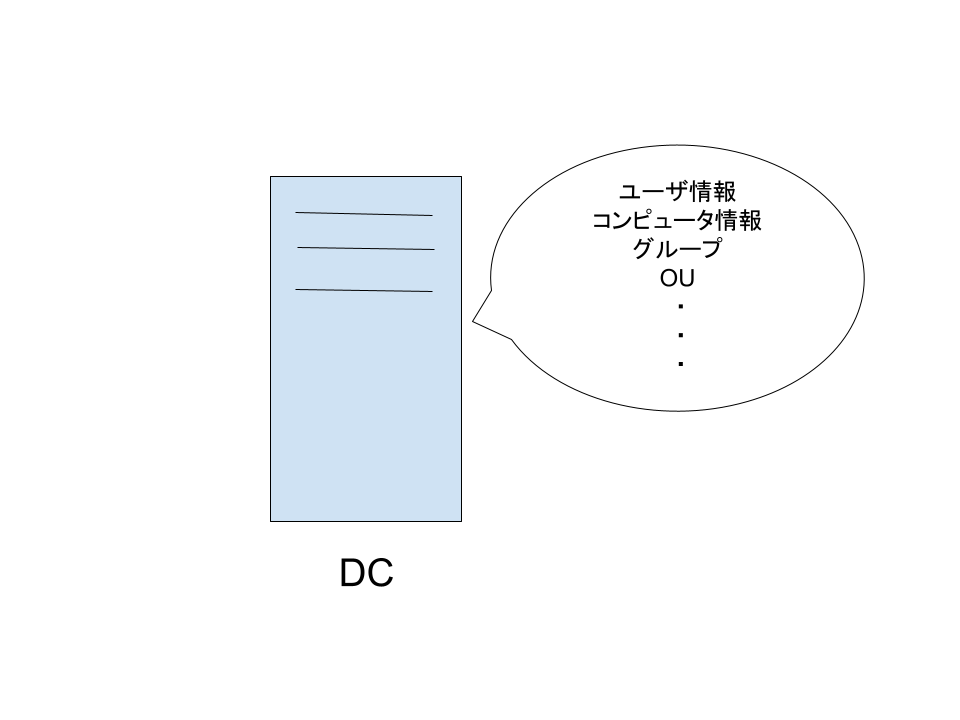
ドメインコントローラー(DC)
「Active Directory」の情報を保持し、ユーザやコンピュータの認証、管理を行うコンピュータ。
具体的には「ユーザのアカウント」「グループポリシー」「コンピュータのアカウント」「ドメイン内のオブジェクト」を管理し、認証、セキュリティ、ポリシー設定などの管理機能を提供する。
そのためADサーバとDCは同じものを指すことが多いです。
例えば、PCに「ユーザ1」がログインするとき、PCに入力した「ユーザ1」の認証情報が正しいかDCに問い合わせます。DCが許可すれば「ユーザ1」はログインできます。
DNSとの意外な関係
ユーザがログインするとき、DCに問い合わせます。そのため「DCを発見するためのDCのIPアドレス」を端末に登録する必要があります。
「Active Directory」ではこの「DCのIPアドレス」をDNSサーバのIPアドレスとして登録します。
*DNSサーバはDC(ADサーバ)となる
認証方式
① Kerberos認証
現在のAD環境では基本的にKerberosが標準的です。
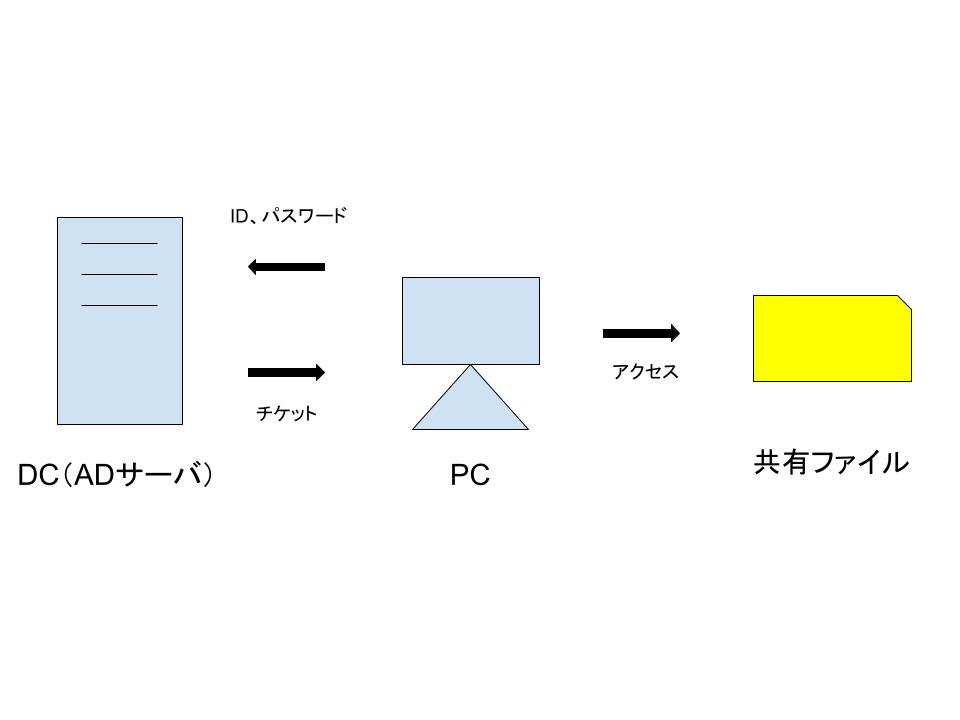
Kerberos認証とはシングルサインオン認証を実現するための認証方式です。ユーザの「ID」「パスワード情報」から「チケット」を発行し、その「チケット」を用いることでその後の認証を不要にします。
例えば、共有ファイルにアクセスする際に再度ID、パスワードを入力しなくてもチケットを利用することでアクセスを可能にします。
NTLM認証
現在ではほとんど使われていない認証方式で、古いバージョンのActive Directoryで使用されています。NTLM認証では「チャレンジレスポンス方式」が用いられています。簡単にいうと、この方式では「サーバがランダムな値(チャレンジ)を送り、クライアントがパスワードとこのランダムな値を使用してレスポンスを作成・返答して認証」を行います。
パスワードを直にサーバに送らなくていいのでセキュリティ面でも安全です。
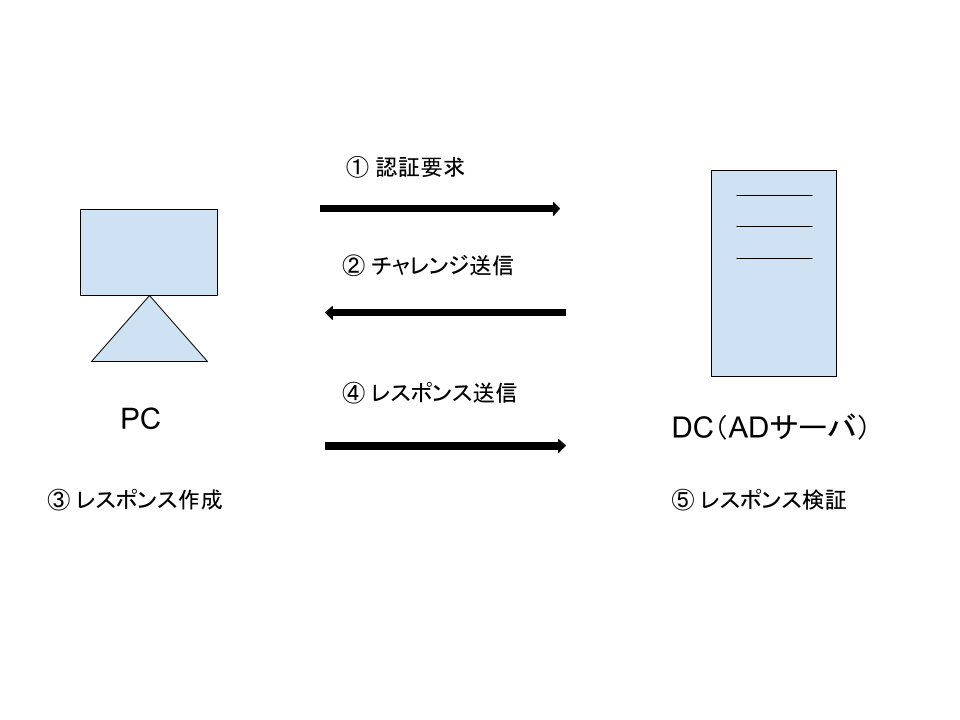
③のレスポンス作成では、チャレンジの値とパスワードのハッシュ値を組み合わせて規則的な値を生成します。⑤のレスポンス検証時ではDC(ADサーバ)側でもレスポンスを作成して値が全く同じであれば許可します。
まとめ
Active Directoryについて解説しました。次回は実際にADサーバを構築します。
No responses yet