目的
前回に引き続き、IPアドレスについて解説していきます。今回の内容は特に実務では必須のワードです。インフラエンジニアとして、実務をやっていく上で知っていて当たり前だと思われている内容ですので、ここでちゃんとそれらの概要を理解していきましょう。
*前編はこちら「https://lovelabengineer.com/2026/09/01/ipアドレスについて/」
グローバルIPアドレスとプライベートIPアドレス(NATとNAPT)
現代では、インターネットが急速に普及しています。私たちの身近になりすぎて誰もが自分のPCやスマホを持っている世の中です。言い換えると、誰もがインターネットに接続できる世の中なので、そのホスト数も増大しています。ホストそれぞれに固有のIPアドレスを割り当てるのでIPアドレスが不足しています。これを「IPアドレスの枯渇問題」といいます。
そこでIPアドレスをインターネットなど外部ネットワーク接続用の「グローバルIPアドレス」と、組織内部のネットワークのみで使用する「プライベートIPアドレス」の2種類を使用するようになりました。
以下は使用可能な「プライベートIPアドレス」の範囲です。
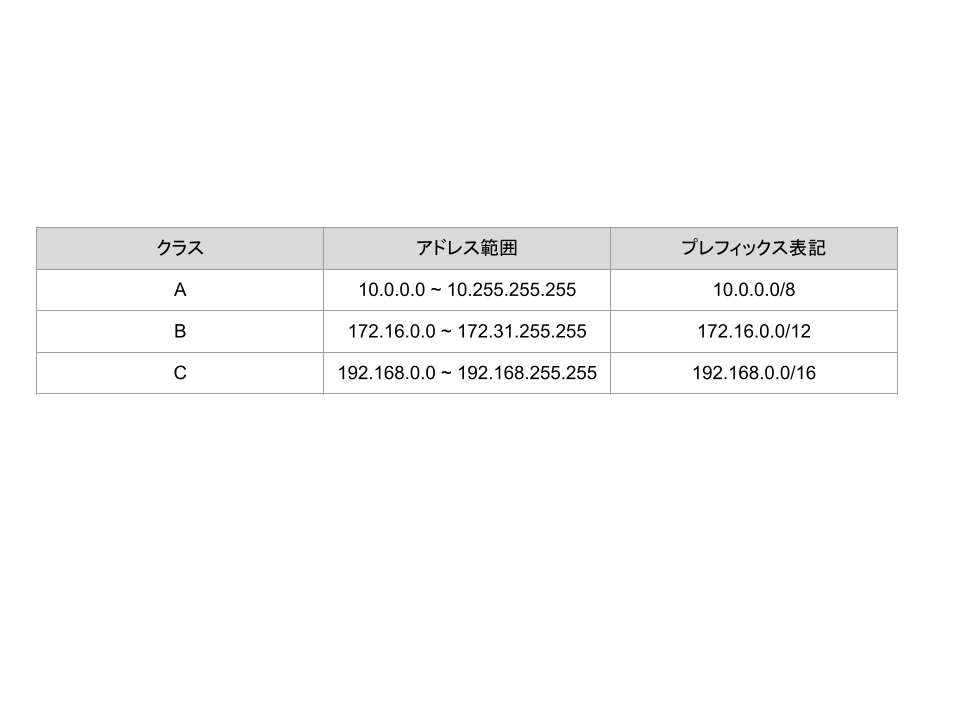
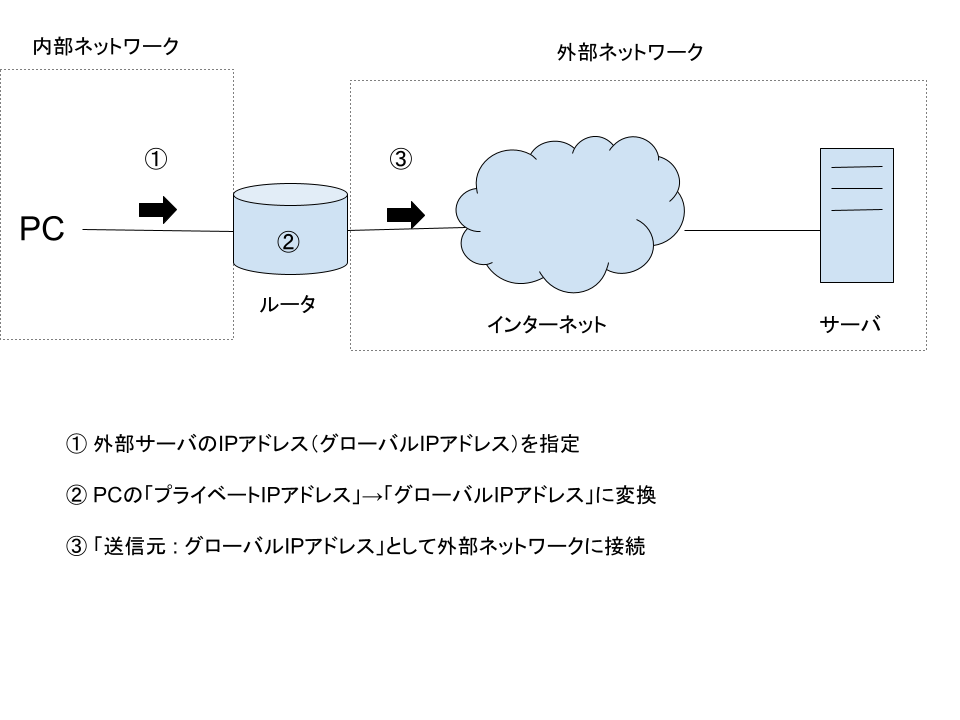
例えば、組織内部では「プライベートIPアドレス」を使用して相互に通信を行い、外部ネットワークの公開サーバと通信するときは「グローバルIPアドレス」を使用することができます。
これには外部ネットワークの接続時には、組織内部のルータで「プライベートIPアドレスをグローバルIPアドレスに変換する作業」が必要になります。これは「NAT」の機能により実現されます。
「NAT」は「1つのプライベートIPアドレスを1つのグローバルIPアドレス」と紐付けます。
「プライベートIPアドレス」は上記の範囲から自由に使用することができます。「グローバルIPアドレス」はサービスプロバイダから割り当てられるか、公式的に割り当てられたものを使用できます(AWSなど)。
また、これと似た機能に「NAPT」があります。
「NAPT」は「複数のプライベートIPアドレスを1つのグローバルIPアドレス」と紐付けます。このとき「グローバルIPアドレス」だけでなく「ポート番号」もそれぞれで変換されます。
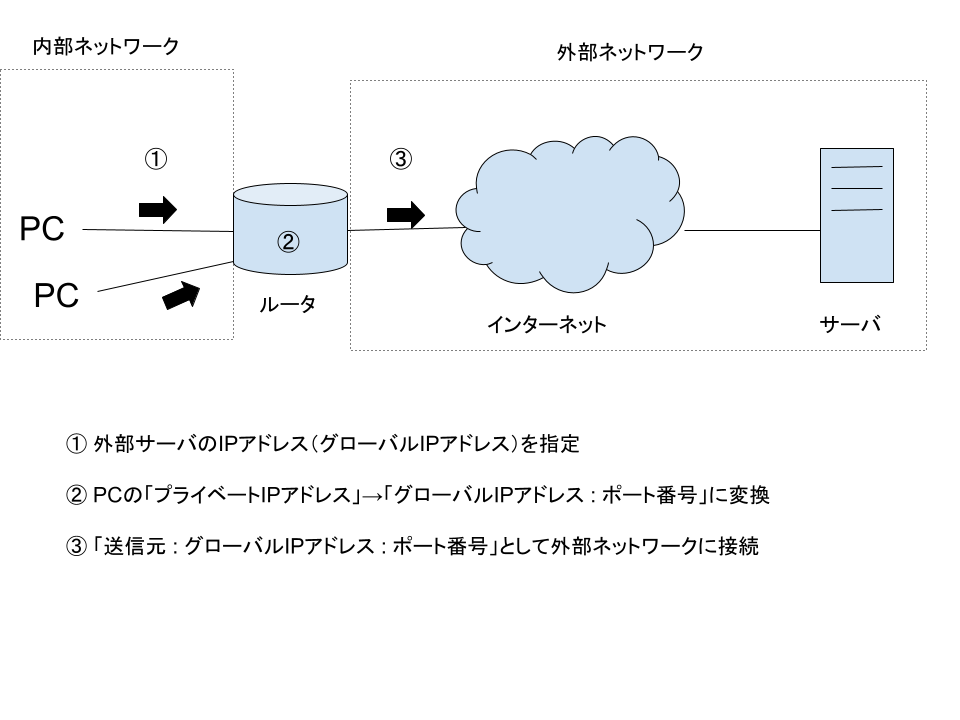
「ポート番号」も変換すると、1つのIPアドレスを使いまわせます。
例えば、同一ネットワーク内の2台のPCが外部ネットワークに接続するとき、
片方には「11.22.33.44 : 10000」、もう片方は「11.22.33.44 : 11000」といった形で割り当てることができます。
NATもNAPTもレスポンス時には同様のルータで「グローバルIPアドレス → プライベートIPアドレス」に変換して結果を返します。なぜなら外部ネットワークのサーバは宛先IPアドレスとしてPCの「グローバルIPアドレス」を指定しているからです。
実際にこの2つが使用されている例としては以下です。
NAT・・・外部ネットワークの公開サーバがアクセスしてくるとき
NAPT・・・内部ネットワークから外部の公開サーバにアクセスするとき
デフォルトゲートウェイ
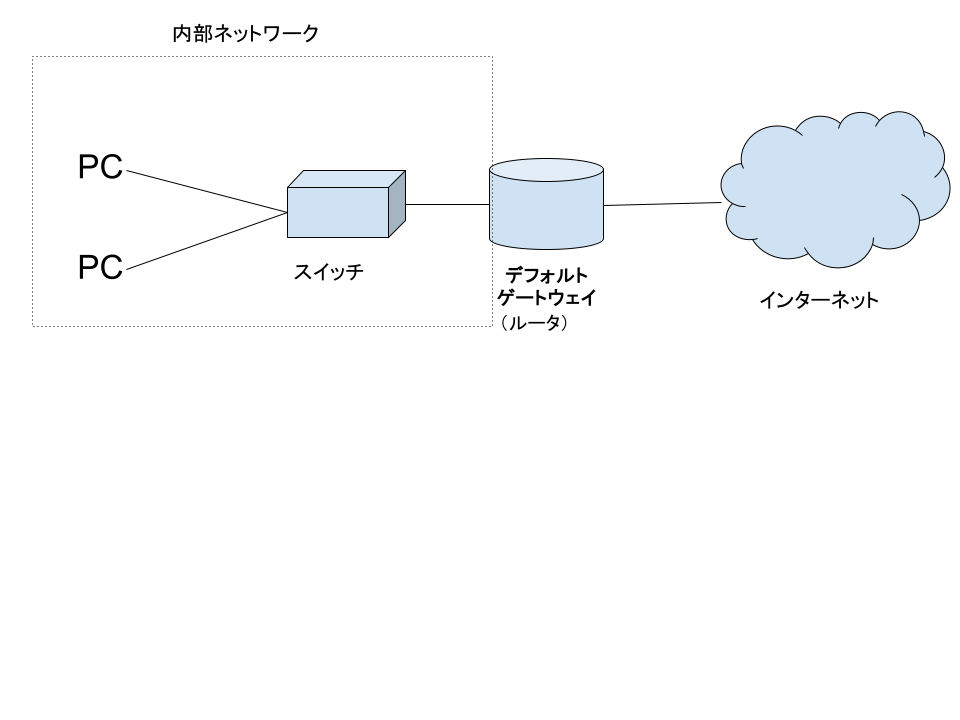
「デフォルトゲートウェイ」は外部ネットワークに出るときに経由するルータを指します。
「外部ネットワークに接続するときはこのルータを使います」とネットワーク内の各機器で設定します。言い換えると、外部サーバと通信するときの「窓口」のような存在です。
ワイルドカードマスク
「ワイルドカードマスク」はIPアドレスの範囲を指定する際に使用します。サブネットマスクと同じで32ビットの2進数と10進数で表します。
0・・・・一致
1・・・・無視
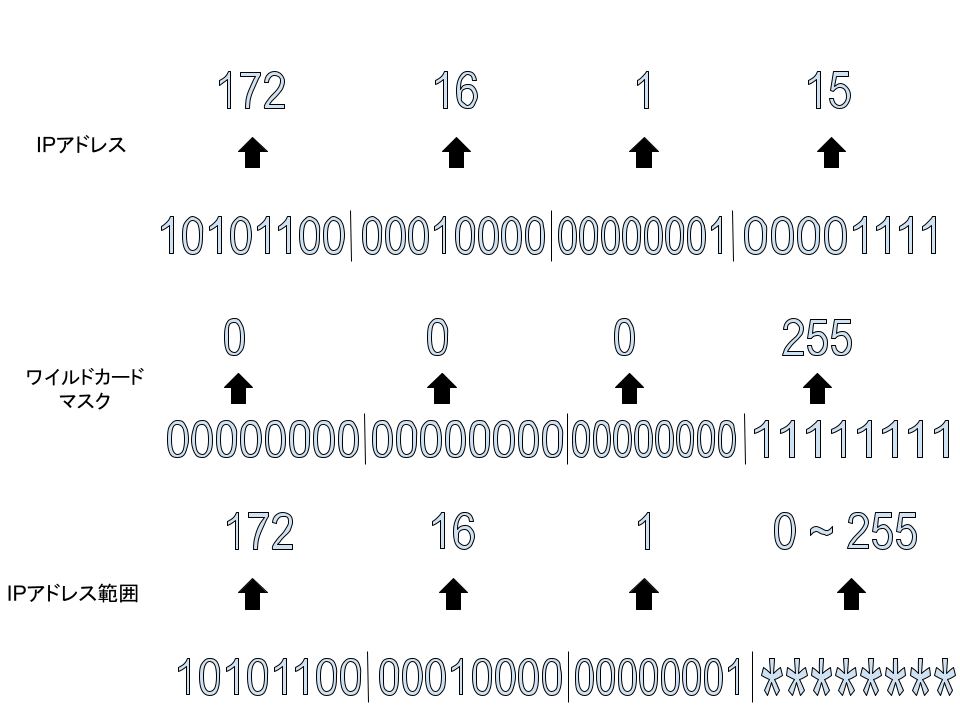
上記の例だと、「172.16.1.0 ~ 172.16.1.255」のIPアドレス、言い換えると「172.16.1.0」ネットワークの全てのIPアドレスです。
「ワイルドカードマスク」は実務ではACLなど通信制御で使用されます。
例えば、「このネットワークでは送信元のIPアドレス172.16.1.0 ~ 172.16.1.255からの通信は許可しません」といったときです。セキュリティ向上のため、こうした通信で使用するネットワーク範囲以外の通信はブロックするといった設定は必須です。
まとめ
このようにIPアドレスの中にも様々な種類があり、用途によって使い分けています。ただ用語を暗記するだけでなく、その仕組みと必要になった背景なども理解すると忘れにくくなるのでおすすめです。どれも実務ではよく出てくる内容なので忘れないようにしましょう。
No responses yet